
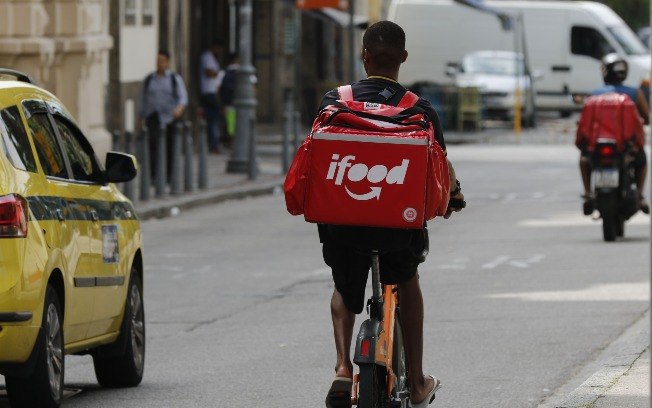
O iFood confirmou nesta quinta-feira (19) que um ataque hacker expôs dados de clientes, restaurantes e entregadores.
Segundo a empresa, a invasão, ocorrida no último sábado (14), não deu aos criminosos acesso a senhas, cartões, meios de pagamento, saldos, extratos ou informações biométricas.
Embora não haja detalhes de como os sistemas foram invadidos nem de quantas pessoas foram afetadas, os serviços continuam funcionando normalmente.
"O iFood notificou a Agência Nacional de Proteção de Dados (ANPD) e colabora com a autoridade. A investigação e o monitoramento continuam", informou a companhia em nota.
Quais dados foram expostos
- Clientes e usuários do iFood Benefícios: número de telefone;
- Representantes de restaurantes: telefone, CPF ou ambos;
- Entregadores: nome, e-mail, telefone, endereço e CPF. Em alguns casos, também agência e conta bancária.
Como se proteger
O iFood orienta que os grupos afetados desconfiem de ligações, e-mails e mensagens que peçam senha, código de verificação ou pagamento, além de links desconhecidos enviados em nome da empresa.
"O iFood não solicita senha, código de verificação ou dados de cartão por telefone, e-mail, SMS ou aplicativo de mensagem. Se puder, ative a verificação em duas etapas", acrescentou.
Segundo vazamento do ano
Este é o segundo vazamento do ano envolvendo o iFood. No primeiro caso, de junho, a empresa informou que cerca de 1,2 milhão de usuários tiveram nome e CPF expostos.
Onda de incidentes cibernéticos
O episódio confirmado pelo iFood nesta quinta-feira (19) soma-se a uma sequência recente de falhas de segurança envolvendo grandes instituições no país. Na quarta-feira (18), o Banco do Brasil comunicou a clientes que identificou, no dia 12 de novembro, um acesso não autorizado a dados cadastrais de identificação e contato.
Segundo a instituição, o incidente ocorreu por meio do uso indevido de uma credencial válida, já revogada, e eleva o risco de tentativas de golpes por engenharia social e mensagens falsas (phishing), embora senhas e movimentações financeiras não tenham sido comprometidas.
Dias antes, em 12 de novembro, a Caixa Seguridade já havia reportado um ataque cibernético ocorrido na semana anterior, em 6 de novembro, que expôs nomes e CPFs de 7,6 milhões de clientes ativos da Caixa Vida e Previdência.
Assim como nos comunicados do Banco do Brasil e do iFood, a seguradora informou que não houve comprometimento de senhas, dados bancários ou saldos de apólices, e que o caso foi formalmente notificado à ANPD nos termos da Lei Geral de Proteção de Dados (LGPD).